Cyberangriff auf eine Praxis: Was tun in den ersten 24 Stunden?
Die wichtigsten Schritte nach einem Angriff, mit Notfallkarte zum Download.
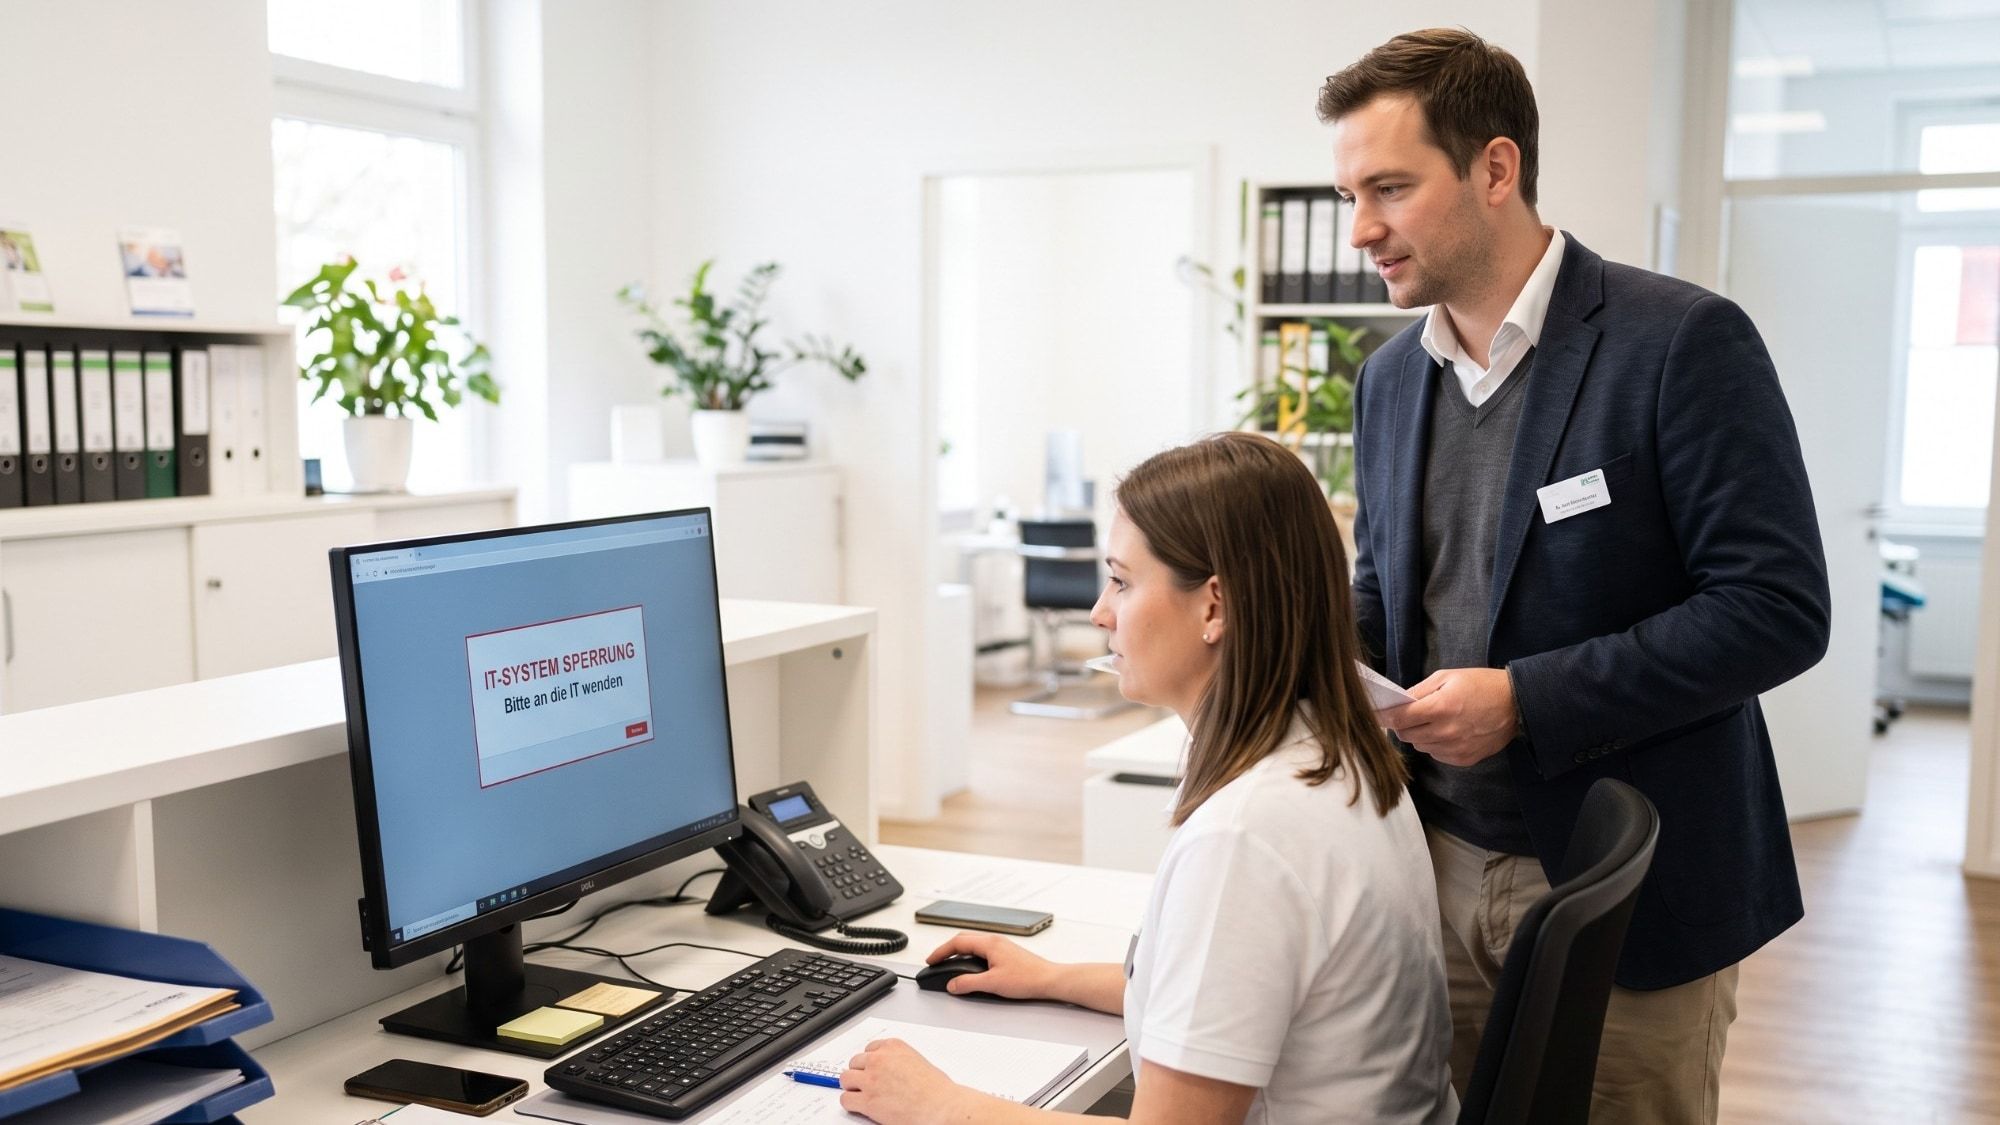
Montagmorgen am Empfang: Der Bildschirm zeigt eine Sperrmeldung, Dateien lassen sich nicht mehr öffnen, das Praxisverwaltungssystem reagiert nicht. Jetzt entscheiden die nächsten Stunden. Wer weiß, was zu tun ist, begrenzt den Schaden, schützt die Daten der Patientinnen und Patienten und hält die Versorgung am Laufen.
Dieser Beitrag zeigt Schritt für Schritt, worauf es in den ersten 24 Stunden ankommt. Am Ende finden Sie eine Notfallkarte zum Download, die Sie ausfüllen und an jeden Arbeitsplatz legen können.
Woran Sie einen Angriff erkennen
- Ein Sperr- oder Erpresserbildschirm erscheint, Dateien haben plötzlich fremde Endungen.
- Programme starten nicht mehr oder das Praxisverwaltungssystem ist ungewöhnlich langsam.
- Patienten oder Partner melden seltsame E-Mails, die angeblich von Ihnen stammen.
- Passwörter funktionieren nicht mehr oder es gibt Anmeldungen, die niemand im Team kennt.
Im Zweifel gilt: Lieber einmal zu früh Alarm schlagen als zu spät.
Die erste Stunde: Ausbreitung stoppen
- Netzwerk trennen, Geräte eingeschaltet lassen. Ziehen Sie das Netzwerkkabel und schalten Sie das WLAN aus. Fahren Sie betroffene Rechner nicht herunter, damit Spuren für die spätere Analyse erhalten bleiben.
- Nicht weiterarbeiten. Keine Dateien öffnen, nichts löschen, keine USB-Sticks oder Sicherungsfestplatten anschließen.
- IT-Dienstleister anrufen. Telefonisch, nicht per E-Mail: Ihr Postfach kann betroffen sein.
- Praxisleitung informieren. Die Praxisinhaberin oder der Praxisinhaber entscheidet über alle weiteren Schritte.
- Notizen anlegen. Uhrzeit, was ist aufgefallen, wer hat was getan. Ein Handyfoto der Sperrmeldung hilft später bei der Analyse.
Gehen Sie nicht auf Lösegeldforderungen ein und nehmen Sie keinen Kontakt zu den Angreifern auf. Eine Zahlung garantiert nicht, dass Sie Ihre Daten zurückbekommen, und kann weitere Erpressungen nach sich ziehen.
Stunde 1 bis 4: Lage klären, Versorgung sichern
- Notbetrieb starten. Termine, Dokumentation und Formulare vorübergehend auf Papier. Fällt das E-Rezept aus, stellen Sie Rezepte im Ersatzverfahren auf Papier aus.
- Einheitlich kommunizieren. Am Telefon und am Empfang genügt ein Satz: „Wir haben eine technische Störung und arbeiten heute mit Einschränkungen.“ Keine Vermutungen über Ursachen.
- Umfang eingrenzen. Klären Sie mit Ihrem IT-Dienstleister, welche Geräte, Konten und Daten betroffen sind und ob Daten die Praxis verlassen haben könnten.
- Datensicherung prüfen. Gibt es eine aktuelle Sicherung, die vom Netzwerk getrennt war? Lassen Sie sie zuerst prüfen und stellen Sie erst dann wieder her. Sonst holen Sie sich die Schadsoftware zurück.
- Telematikinfrastruktur einbeziehen. Lassen Sie Konnektor und TI-Anbindung von Ihrem TI-Dienstleister prüfen, bevor Sie sie wieder nutzen.
Stunde 4 bis 24: Melden und dokumentieren
Datenschutz-Aufsichtsbehörde. Wurden Patientendaten verschlüsselt, gelöscht oder möglicherweise kopiert, liegt in aller Regel eine Datenpanne vor. Nach Art. 33 DSGVO müssen Sie diese innerhalb von 72 Stunden der Datenschutz-Aufsichtsbehörde Ihres Bundeslandes melden, sofern ein Risiko für die Betroffenen nicht ausgeschlossen ist. Die Frist beginnt, sobald Sie von der Panne wissen. Melden Sie lieber früh und reichen Sie Einzelheiten nach. Ihr Datenschutzbeauftragter unterstützt Sie dabei.
Patientinnen und Patienten. Besteht voraussichtlich ein hohes Risiko, etwa weil Gesundheitsdaten in fremde Hände gelangt sind, müssen Sie auch die Betroffenen informieren (Art. 34 DSGVO). Stimmen Sie Zeitpunkt und Wortlaut mit Ihrem Datenschutzbeauftragten ab.
Polizei. Erstatten Sie Anzeige. Ansprechpartner sind die Zentralen Ansprechstellen Cybercrime (ZAC) der Landeskriminalämter. Sie sind speziell für Unternehmen und Einrichtungen da.
Versicherung. Haben Sie eine Cyberversicherung, melden Sie den Schaden sofort. Viele Versicherer bieten eine Notfall-Hotline und stellen Fachleute für die Analyse. Eine verspätete Meldung kann den Versicherungsschutz gefährden.
Dokumentation. Halten Sie jeden Schritt mit Uhrzeit fest. Die DSGVO verlangt, Datenpannen intern zu dokumentieren, auch wenn keine Meldung nötig ist.
Nach den ersten 24 Stunden
- Systeme erst nach Freigabe durch IT-Fachleute wieder ans Netz nehmen.
- Alle Passwörter ändern, und zwar von einem sauberen Gerät aus.
- Die Ursache klären: Wie sind die Angreifer hereingekommen?
- Mit dem Team besprechen, was funktioniert hat und was gefehlt hat.
- Den Notfallplan anhand dieser Erfahrungen aktualisieren.
Vorbereitung ist der beste Schutz
Viele Praxen merken erst im Ernstfall, dass Telefonnummern fehlen oder die Datensicherung seit Wochen nicht gelaufen ist. Die IT-Sicherheitsrichtlinie der KBV nach § 390 SGB V verlangt deshalb unter anderem Schutz vor Schadsoftware und regelmäßige Datensicherungen. Drei Dinge können Sie heute schon tun:
- Notfallkarte ausfüllen und an jedem Arbeitsplatz auslegen.
- Datensicherung testen: Eine Sicherung ist nur so gut wie die erfolgreiche Wiederherstellung.
- Team schulen: Wie erkenne ich eine Phishing-Mail, und wem melde ich einen Verdacht?
Ihre Notfallkarte
Laden Sie die Notfallkarte herunter, tragen Sie die Telefonnummern ein und bewahren Sie sie ausgedruckt gut sichtbar auf. Im Ernstfall hilft Ihnen der Computer nicht weiter.
Notfallkarte als PDF herunterladen (A4, eine Seite, am Bildschirm ausfüllbar, 64 KB)
Die wichtigsten Inhalte der Karte im Überblick:
Bei Verdacht auf einen Cyberangriff:
- Netzwerkkabel ziehen, WLAN aus. Gerät eingeschaltet lassen.
- Nicht weiterarbeiten, nichts löschen, nichts anschließen.
- IT-Dienstleister anrufen.
- Praxisleitung informieren.
- Uhrzeit und Beobachtungen notieren.
- Nicht auf Forderungen eingehen.
Wichtige Telefonnummern:
- IT-Dienstleister: ………………………………
- Praxisleitung: ………………………………
- Datenschutzbeauftragte/r: ………………………………
- Cyberversicherung, Schaden-Hotline: ………………………………
- Polizei, Zentrale Ansprechstelle Cybercrime: ………………………………
- Datenschutz-Aufsichtsbehörde: ………………………………
Sie möchten wissen, ob Ihre Praxis für den Ernstfall gerüstet ist? Wir prüfen Notfallplan, Datensicherung und Meldewege mit Ihnen gemeinsam. Vereinbaren Sie ein kostenloses Erstgespräch.